Domain xuis.de kaufen?
Wir ziehen mit dem Projekt
xuis.de um.
Sind Sie am Kauf der Domain
xuis.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain xuis.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
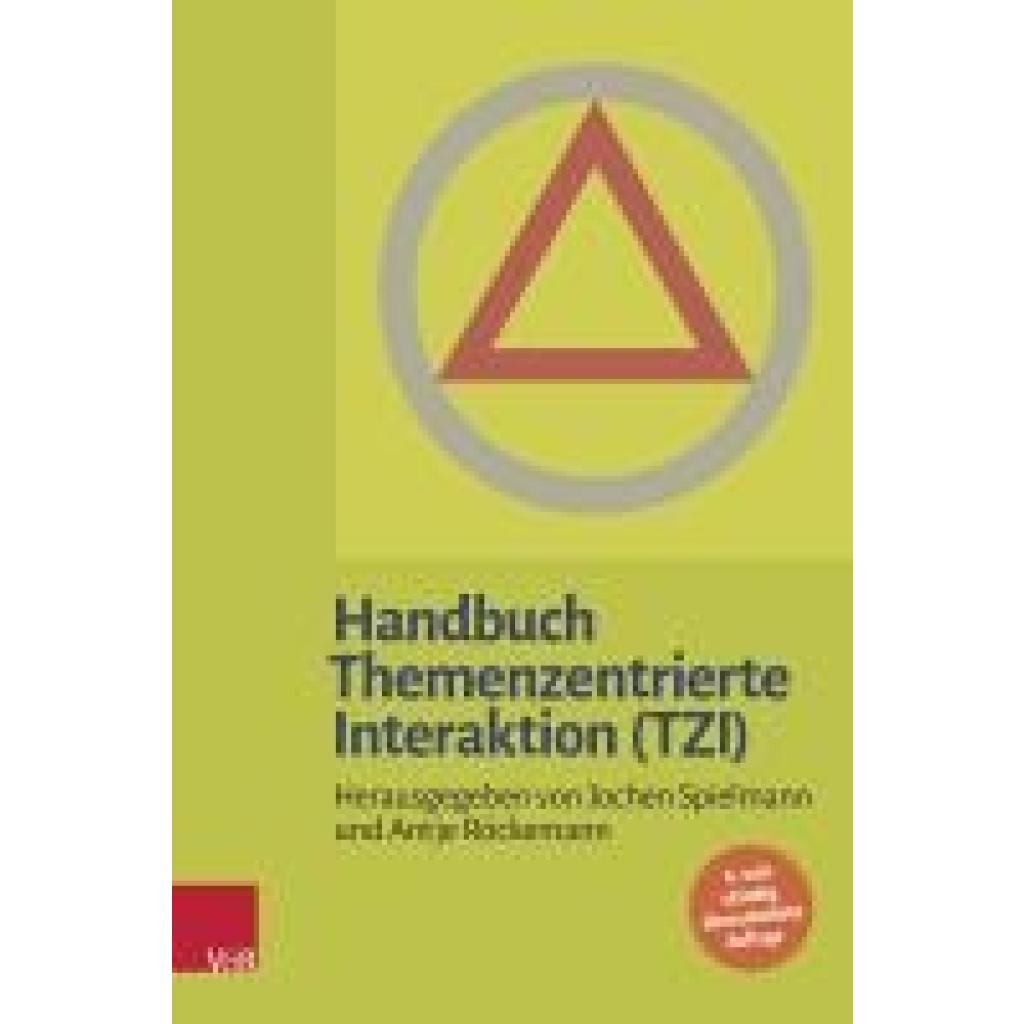
Handbuch Themenzentrierte Interaktion (TZI)Handbuch Themenzentrierte Interaktion (TZI) , Themenzentrierte Interaktion (TZI) wurde von Ruth C. Cohn entwickelt und hat sich in vierzig Jahren von einem pädagogisch-therapeutischen Modell zur Persönlichkeitsentwicklung und zur Leitung von Gruppen zu einem umfassenden Konzept weiterentwickelt. Mit TZI können Lern- und Arbeitsprozesse von Menschen, Gruppen, Teams und Organisationen reflektiert, gesteuert und geleitet werden. Prozesse der Work-Life-Balance lassen sich durch TZI gestalten und Empowerment fördern. Heute wird TZI sehr erfolgreich in der Erwachsenenbildung, Schule, Wirtschaft, Beratung, Theologie und Kirche, Führungskräfteentwicklung und anderen Bereichen angewandt. In 50 kurzen Beiträgen werden zentrale Begriffe der TZI und die Hintergründe ihrer Entstehung und Weiterentwicklungen durch den interdisziplinären Diskurs beschrieben. Damit wird der aktuelle Stand des Konzepts übersichtlich, systematisch und wissenschaftlich reflektiert dargestellt. Dieses Handbuch ist ein Theoriebuch, ein Nachschlagewerk, ein Lehr- und Lernbuch für Menschen, die sich über den aktuellen Stand der TZI informieren wollen, in TZI-Ausbildung sind, TZI lehren, anwenden oder wissenschaftlich damit arbeiten. Eine einheitliche Gliederung erlaubt ein schnelles und vergleichendes Lesen, weiterführende Links, ein Downloadbereich sowie ein Personen- und Sachwortregister ermöglichen die vertiefende Arbeit mit dem Handbuch. , Scheinwerferblenden & -gitter > Karosserie & Exterieur Styling , Auflage: 4., vollst. überarb. Auflage 2024, Erscheinungsjahr: 20241209, Produktform: Leinen, Redaktion: Spielmann, Jochen~Röckemann, Antje, Edition: REV, Auflage: 24004, Auflage/Ausgabe: 4., vollst. überarb. Auflage 2024, Seitenzahl/Blattzahl: 400, Abbildungen: mit 14 Abbildungen, 3 Tabellen, 15 QR-Codes, inkl. Downloadmaterial, Keyword: Gruppe; Gruppenarbeit; Gruppenkommunikation; Humanistische Psychologie; Humanistische Verfahren; Interaktion; Kommunikation; Selbstentwicklung; TZI; Themenzentrierte Interaktion, Fachschema: Andragogik~Bildung / Erwachsenenbildung~Erwachsenenbildung~Algebra / Gruppe (mathematisch)~Gruppe (mathematisch) - Gruppentheorie~Gruppentherapie - Gruppenpsychotherapie~Psychotherapie / Gruppentherapie~Therapie / Gruppentherapie~Humanistische Psychologie~Psychologie / Humanistisch~Interaktion~Kommunikation (Mensch)~Psychologie, Fachkategorie: Humanistische Psychologie~Interpersonelle Kommunikation & Fähigkeiten~Gruppen und Gruppentheorie, Warengruppe: HC/Angewandte Psychologie, Fachkategorie: Psychotherapie: Gruppen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vandenhoeck + Ruprecht, Verlag: Vandenhoeck + Ruprecht, Verlag: Vandenhoeck & Ruprecht, Produktverfügbarkeit: 02, Länge: 235, Breite: 160, Höhe: 32, Gewicht: 761, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Butz, Andreas: Mensch-Maschine-InteraktionMensch-Maschine-Interaktion , Das Lehrbuch richtet sich nach den Vorlesungen »Mensch-Maschine-Interaktion« an der LMU München und ist im Gegensatz zu bestehenden MMI-Büchern explizit als kompaktes Grundlagenlehrbuch konzipiert. Zusätzlich zum Buch wird eine Website mit Bildmaterial, Foliensätzen, Verständnisfragen und Übungsaufgaben angeboten. Die dritte und aktualisierte Auflage wurde an einigen Stellen erweitert und präzisiert und enthält zudem ein neues Kapitel über Voice User Interfaces. , Luft- & Hydraulikfederung > Sportfederung , Auflage: 3., erweiterte Auflage, Erscheinungsjahr: 20220606, Produktform: Kartoniert, Titel der Reihe: De Gruyter Studium##, Autoren: Butz, Andreas~Krüger, Antonio~Völkel, Sarah Theres, Auflage: 22003, Auflage/Ausgabe: 3., erweiterte Auflage, Seitenzahl/Blattzahl: 303, Abbildungen: 52 b/w and 42 col. ill., Themenüberschrift: COMPUTERS / Social Aspects / Human-Computer Interaction, Keyword: Mensch-Maschine-Kommunikation; Virtuelle Realität; Robotik; Künstliche Intelligenz, Fachschema: Bildbearbeitung~Bildverarbeitung~Grafik (EDV) / Bildverarbeitung~Informatik~Intelligenz / Künstliche Intelligenz~KI~Künstliche Intelligenz - AI~Roboter - Robotik - Industrieroboter~3-D-Programm / Virtuelle Realität~Virtuelle Realität - Virtual Reality~Augmented Reality (AR)~Interaktion (EDV), Fachkategorie: Virtuelle Realität~Augmented Reality (AR)~Mensch-Computer-Interaktion, Warengruppe: HC/Informatik/EDV/Sonstiges, Fachkategorie: Künstliche Intelligenz, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XI, Seitenanzahl: 303, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: de Gruyter Oldenbourg, Verlag: de Gruyter Oldenbourg, Verlag: De Gruyter Oldenbourg, Länge: 241, Breite: 173, Höhe: 22, Gewicht: 538, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 8829420, Vorgänger EAN: 9783110476361 9783486716214, Alternatives Format EAN: 9783110753370 9783110753325, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 114461759,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **


Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Handbuch Themenzentrierte Interaktion (TZI)Handbuch Themenzentrierte Interaktion (TZI) , Themenzentrierte Interaktion (TZI) wurde von Ruth C. Cohn entwickelt und hat sich in vierzig Jahren von einem pädagogisch-therapeutischen Modell zur Persönlichkeitsentwicklung und zur Leitung von Gruppen zu einem umfassenden Konzept weiterentwickelt. Mit TZI können Lern- und Arbeitsprozesse von Menschen, Gruppen, Teams und Organisationen reflektiert, gesteuert und geleitet werden. Prozesse der Work-Life-Balance lassen sich durch TZI gestalten und Empowerment fördern. Heute wird TZI sehr erfolgreich in der Erwachsenenbildung, Schule, Wirtschaft, Beratung, Theologie und Kirche, Führungskräfteentwicklung und anderen Bereichen angewandt. In 50 kurzen Beiträgen werden zentrale Begriffe der TZI und die Hintergründe ihrer Entstehung und Weiterentwicklungen durch den interdisziplinären Diskurs beschrieben. Damit wird der aktuelle Stand des Konzepts übersichtlich, systematisch und wissenschaftlich reflektiert dargestellt. Dieses Handbuch ist ein Theoriebuch, ein Nachschlagewerk, ein Lehr- und Lernbuch für Menschen, die sich über den aktuellen Stand der TZI informieren wollen, in TZI-Ausbildung sind, TZI lehren, anwenden oder wissenschaftlich damit arbeiten. Eine einheitliche Gliederung erlaubt ein schnelles und vergleichendes Lesen, weiterführende Links, ein Downloadbereich sowie ein Personen- und Sachwortregister ermöglichen die vertiefende Arbeit mit dem Handbuch. , Scheinwerferblenden & -gitter > Karosserie & Exterieur Styling , Auflage: 4., vollst. überarb. Auflage 2024, Erscheinungsjahr: 20241209, Produktform: Leinen, Redaktion: Spielmann, Jochen~Röckemann, Antje, Edition: REV, Auflage: 24004, Auflage/Ausgabe: 4., vollst. überarb. Auflage 2024, Seitenzahl/Blattzahl: 400, Abbildungen: mit 14 Abbildungen, 3 Tabellen, 15 QR-Codes, inkl. Downloadmaterial, Keyword: Gruppe; Gruppenarbeit; Gruppenkommunikation; Humanistische Psychologie; Humanistische Verfahren; Interaktion; Kommunikation; Selbstentwicklung; TZI; Themenzentrierte Interaktion, Fachschema: Andragogik~Bildung / Erwachsenenbildung~Erwachsenenbildung~Algebra / Gruppe (mathematisch)~Gruppe (mathematisch) - Gruppentheorie~Gruppentherapie - Gruppenpsychotherapie~Psychotherapie / Gruppentherapie~Therapie / Gruppentherapie~Humanistische Psychologie~Psychologie / Humanistisch~Interaktion~Kommunikation (Mensch)~Psychologie, Fachkategorie: Humanistische Psychologie~Interpersonelle Kommunikation & Fähigkeiten~Gruppen und Gruppentheorie, Warengruppe: HC/Angewandte Psychologie, Fachkategorie: Psychotherapie: Gruppen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vandenhoeck + Ruprecht, Verlag: Vandenhoeck + Ruprecht, Verlag: Vandenhoeck & Ruprecht, Produktverfügbarkeit: 02, Länge: 235, Breite: 160, Höhe: 32, Gewicht: 761, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Butz, Andreas: Mensch-Maschine-InteraktionMensch-Maschine-Interaktion , Das Lehrbuch richtet sich nach den Vorlesungen »Mensch-Maschine-Interaktion« an der LMU München und ist im Gegensatz zu bestehenden MMI-Büchern explizit als kompaktes Grundlagenlehrbuch konzipiert. Zusätzlich zum Buch wird eine Website mit Bildmaterial, Foliensätzen, Verständnisfragen und Übungsaufgaben angeboten. Die dritte und aktualisierte Auflage wurde an einigen Stellen erweitert und präzisiert und enthält zudem ein neues Kapitel über Voice User Interfaces. , Luft- & Hydraulikfederung > Sportfederung , Auflage: 3., erweiterte Auflage, Erscheinungsjahr: 20220606, Produktform: Kartoniert, Titel der Reihe: De Gruyter Studium##, Autoren: Butz, Andreas~Krüger, Antonio~Völkel, Sarah Theres, Auflage: 22003, Auflage/Ausgabe: 3., erweiterte Auflage, Seitenzahl/Blattzahl: 303, Abbildungen: 52 b/w and 42 col. ill., Themenüberschrift: COMPUTERS / Social Aspects / Human-Computer Interaction, Keyword: Mensch-Maschine-Kommunikation; Virtuelle Realität; Robotik; Künstliche Intelligenz, Fachschema: Bildbearbeitung~Bildverarbeitung~Grafik (EDV) / Bildverarbeitung~Informatik~Intelligenz / Künstliche Intelligenz~KI~Künstliche Intelligenz - AI~Roboter - Robotik - Industrieroboter~3-D-Programm / Virtuelle Realität~Virtuelle Realität - Virtual Reality~Augmented Reality (AR)~Interaktion (EDV), Fachkategorie: Virtuelle Realität~Augmented Reality (AR)~Mensch-Computer-Interaktion, Warengruppe: HC/Informatik/EDV/Sonstiges, Fachkategorie: Künstliche Intelligenz, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XI, Seitenanzahl: 303, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: de Gruyter Oldenbourg, Verlag: de Gruyter Oldenbourg, Verlag: De Gruyter Oldenbourg, Länge: 241, Breite: 173, Höhe: 22, Gewicht: 538, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 8829420, Vorgänger EAN: 9783110476361 9783486716214, Alternatives Format EAN: 9783110753370 9783110753325, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 114461759,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.